Plateforme GRC
Gardez une longueur d’avance sur vos risques, vos tiers et vos audits.
Gouvernance, risques, conformité, fournisseurs et sécurité des projets : quatre modules, les mêmes périmètres et un seul plan d’action. Vous voyez où vous en êtes et par quoi commencer.
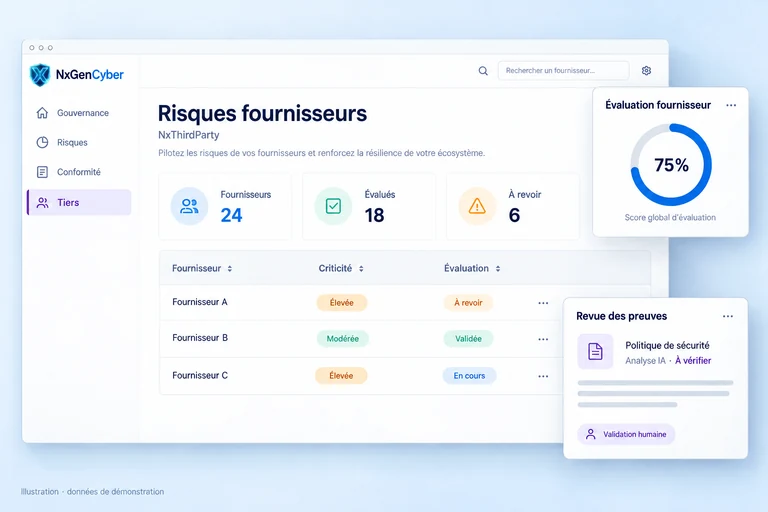
- NxThirdPartyTPRM, fournisseurs & ISPQuel fournisseur surveiller et quel projet sécuriser.
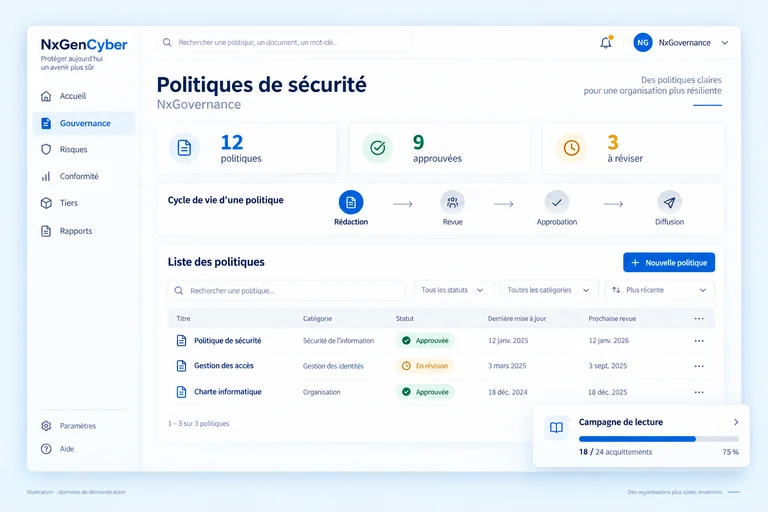
- NxGovernancePolitiques & gouvernanceQuelles politiques sont à jour, approuvées et lues.
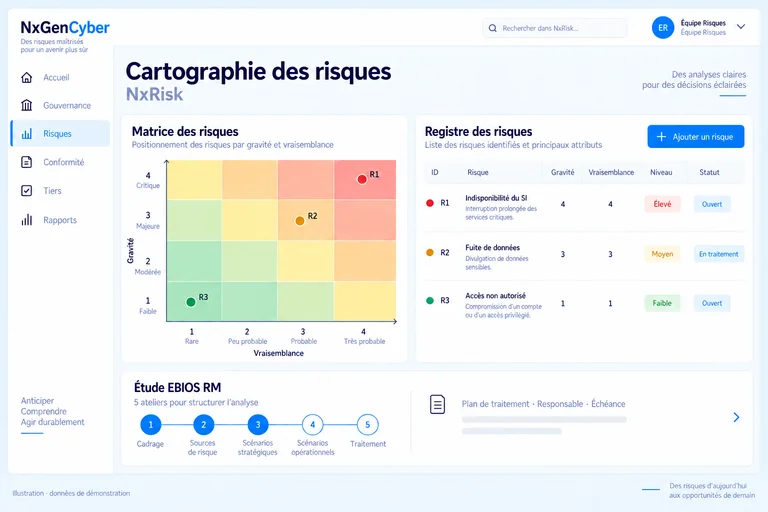
- NxRiskRisques & EBIOS RMQuel risque traiter en premier.
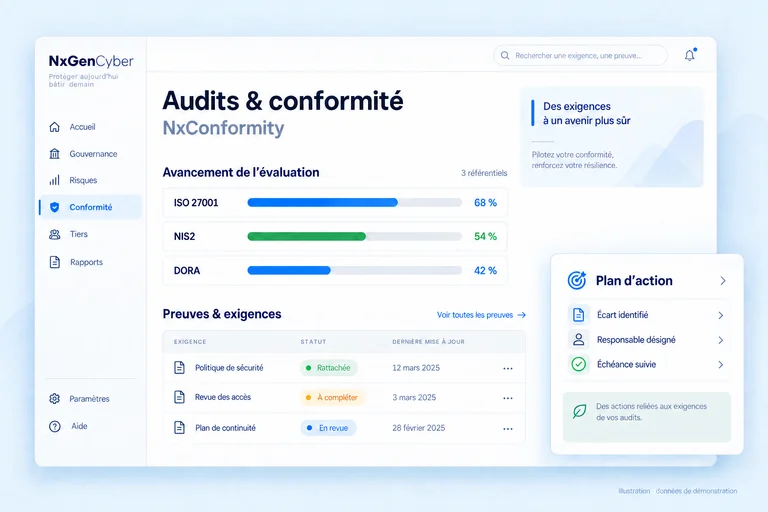
- NxConformityAudits, conformité & preuvesCe qui reste à prouver avant l’audit.
Démonstration personnalisée, puis POC sur demande.
Module phare · NxThirdParty · Gestion des risques fournisseurs (TPRM)
Du questionnaire fournisseur
à une décision que vous pouvez justifier.
Les réponses sont un point de départ. Rassemblez les éléments qui permettent de décider, puis suivez ce qui doit changer.
- Fournisseurs, services et criticité au même endroit
- Questionnaires pondérés et espace fournisseur dédié
- Scores lisibles, preuves examinées, décision consignée
- 01
Identifiez vos tiers critiques
Inventoriez les fournisseurs et leurs services. Qualifiez leur criticité et leurs dépendances métier.
- 02
Lancez vos évaluations
Choisissez vos questionnaires, pondérez vos exigences et invitez les fournisseurs dans leur espace dédié.
- 03
Examinez les preuves
Retrouvez les réponses, les documents et les propositions de l’IA. Consignez votre décision de revue.
- 04
Suivez l’avancement
Pilotez les actions, les relances et les réévaluations. Comparez les campagnes dans le temps.
NxThirdParty · ISP & applications
Évaluez le risque
dès le projet.
L’ISP, intégration de la sécurité dans les projets, relie une ou plusieurs applications à un ou plusieurs fournisseurs. Qualifiez les impacts avec une analyse d’impact métier (BIA), évaluez le risque du projet et suivez les actions à mener.
- Applications et fournisseurs reliés dans un même ISP
- Inventaire des applications par périmètre
- Criticité métier visible pour prioriser les revues
Quatre modules, un seul outil
Ce qui change quand tout
tient au même endroit.
Les modules ne sont pas quatre produits posés côte à côte. Ils travaillent sur le même socle. C’est ce qui vous fait gagner du temps au quotidien.
Le même découpage partout
Entité, filiale, site ou direction : vos risques, vos politiques, vos audits, vos fournisseurs et vos applications se lisent sur le même périmètre.
Un seul plan d’action
Les écarts d’audit, le traitement des risques, les constats fournisseurs et les rapports importés arrivent dans la même liste, avec un responsable et une échéance.
Un objet, son dossier complet
Depuis une application ou un fournisseur, retrouvez ses évaluations, ses risques, ses actions, ses dérogations et ses dépendances.
Un état des lieux partageable
L’accueil donne l’avancement par module. Le modèle de rapport « Comité de sécurité » rassemble indicateurs, risques principaux, risque fournisseurs et synthèse des actions.
Une IA utile au travail de fond
Moins de ressaisie.
Le jugement reste le vôtre.
Préremplissage des questionnaires à partir des documents, propositions de rapprochement des preuves, aide à la rédaction des politiques : l’IA prépare le travail. Vos équipes examinent les sources et valident.
Les fonctions IA doivent être configurées dans votre environnement.
Les accès sont-ils revus régulièrement ?
- Proposition de réponse
- Une revue trimestrielle est décrite dans la politique fournie.
- Source à examiner
- Politique de gestion des accès · section 4.2
- Point à vérifier par le RSSI
- Le compte rendu de la dernière revue est-il disponible ?
Exemple fictif de lecture d’une proposition. La validation reste humaine.
Un outil. Et de l’expertise quand vous en avez besoin.
RSSI externalisé, audit, SecOps ou accompagnement IA : nos services complètent votre démarche.
Voyez la plateforme en action
Votre prochain fournisseur.
Votre prochain projet.
Une décision mieux éclairée.
Partons de votre portefeuille de tiers, de vos applications et de vos priorités GRC. Découvrez le parcours qui répond à votre besoin.
Demander une démoDémonstration personnalisée · POC sur demande